AI를 활용한 자동 모의해킹과 보안 점검 도구의 확산으로 기업과 기관의 민감 데이터가 외부로 전송되는 경로와 AI 에이전트의 접근 권한 통제 실패가 새로운 보안 리스크로 부상하고 있다. 이는 단순한 파일 업로드 실수를 넘어, 시스템 보안 허점을 찾는 기술이 역으로 유출 통로가 될 수 있다는 구조적 위험이다.
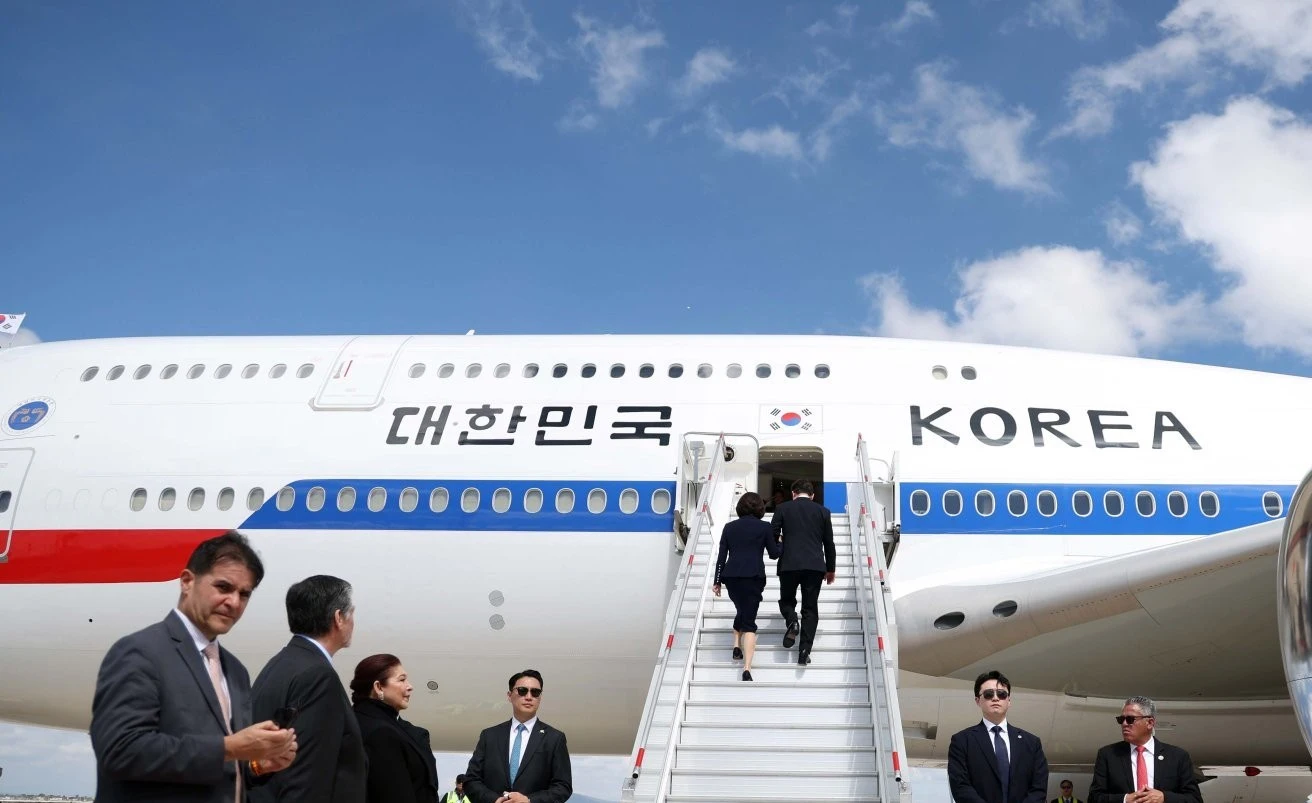
대통령 전용기인 공군 1호기 탑승자 168명의 여권번호가 담긴 엑셀 파일이 해외 온라인 악성코드 검사 사이트에 업로드되며 약 5개월간 외부에 노출된 사건이 이 같은 위험을 구체적으로 보여준다. 숭실대 AI안전성연구센터장 최대선은 "민감한 파일을 외부 검사 서비스에 업로드하는 순간 곧바로 유출이 발생한다"며, 보안 검사를 위해 파일을 올린 행위 자체가 외부 노출을 의미한다고 지적했다. 이는 단순히 파일 하나를 잘못 올린 실수가 아니라, 보안 점검 과정에서 데이터 외부 전송에 대한 통제가 없다면 점검이 곧 유출로 이어질 수 있음을 시사한다.
AI 에이전트에 모의해킹을 맡길 때도 허용된 시스템 범위를 벗어난 접근 권한 부여가 민감정보 노출로 이어질 수 있어, 기업 보안 담당자는 권한 설정과 데이터 흐름 관리에 대한 명확한 기준을 마련해야 한다. 최 센터장은 "모의해킹은 무엇이 밖으로 나가는지 철저히 알고 해야 한다"며 "밖에서만 뚫어보는 방식이면 점검 범위만 줘도 해킹 결과가 외부에 남고, 안을 열어 보이는 방식이면 계정과 설정, 소스코드까지 주는 셈"이라고 설명했다. 또한 "가져올 수 있는 도구는 출처를 확인해 자료가 있는 곳으로 가져오고, 밖에 맡길 때는 무엇이 나가고 결과가 어디에 남는지부터 정해야 한다"고 강조했다.
다만, 외교부는 경찰 등 관계기관 협조 아래 모든 가능성을 염두에 두고 조사 중이며 사실관계 확정 후 투명하게 설명할 예정이다. 정부의 보안문서가 망분리된 내부망에서 작성되고 보안 전용망을 통해서만 외부 전송이 가능한 지침을 고려할 때, 이번 사건의 구체적인 업로드 경위와 책임 소재는 아직 확인되지 않았다. 아울러 과기정통부는 '정보통신분야 침해사고 대응 안내서'에서 바이러스토탈 사이트를 악성코드 점검 사이트의 예시로 언급했지만, 특정 사이트 이용을 권장한 것은 아니라고 해명했다.